
Cyber Resilience Act: da dove partire con il tuo prodotto
Sviluppi software, produci dispositivi connessi o li commercializzi nell’UE?
Innovatech ti aiuta a capire se il Cyber Resilience Act riguarda il tuo prodotto e quali attività affrontare.
Compila il questionario gratuito. Riceverai una prima valutazione, con indicazioni su cosa verificare e da dove iniziare per affrontare gli obblighi del CRA.
Unisciti a 100+ imprenditori, CTO e manager
Cos'è il Cyber Resilience Act
Il Cyber Resilience Act (CRA) è il regolamento europeo che stabilisce requisiti di sicurezza informatica per hardware e software commercializzati nell’Unione europea. Riguarda prodotti che possono collegarsi, anche indirettamente, ad altri dispositivi o reti, con alcune esclusioni previste dalla norma.
Per i prodotti interessati, i fabbricanti devono integrare la sicurezza fin dalla progettazione e gestire le vulnerabilità durante il periodo di supporto, fornendo gli aggiornamenti di sicurezza necessari.
Il riferimento normativo è il Regolamento (UE) 2024/2847.
A chi si applica il CRA
Il Cyber Resilience Act può riguardare chi sviluppa, produce, importa o distribuisce hardware e software connessi, anche indirettamente, a dispositivi o reti nel mercato europeo. Gli obblighi dipendono dal prodotto, dal ruolo dell’azienda e dalle esclusioni previste.
Software e componenti digitali
Sviluppi applicazioni o componenti software destinati ai clienti? La valutazione parte dalle funzioni del prodotto, dalle connessioni previste e da come viene distribuito e aggiornato.
IoT, domotica e smart building
Produci dispositivi connessi, come sensori, termostati o videocitofoni? La valutazione parte dal dispositivo e comprende il rapporto con firmware, applicazioni e servizi remoti necessari al suo funzionamento.
Prodotti industriali e sistemi embedded
Produci controller, gateway o altri dispositivi industriali connessi? La valutazione parte dall’architettura del prodotto e considera componenti software, connessioni e modalità di manutenzione e aggiornamento.
Importatori e distributori
Importi o distribuisci hardware e software realizzati da altre aziende? La valutazione parte dal tuo ruolo nella filiera e identifica le verifiche e i documenti richiesti.
Quali requisiti introduce il CRA
Per i prodotti interessati, il CRA richiede di intervenire su quattro ambiti.
Valutare i rischi
Valutare i rischi di cybersecurity e adottare misure di sicurezza nella progettazione e nello sviluppo.
Gestire vulnerabilità e aggiornamenti
Gestire le vulnerabilità e fornire gli aggiornamenti di sicurezza durante il periodo di supporto.
Documentare la conformità
Preparare la documentazione tecnica e seguire la procedura di valutazione della conformità applicabile.
Segnalare vulnerabilità e incidenti
Segnalare vulnerabilità attivamente sfruttate e incidenti gravi che incidono sulla sicurezza del prodotto, secondo gli obblighi previsti.
Il percorso dipende dal prodotto e dal ruolo della tua azienda nella filiera.
Le scadenze del Cyber Resilience Act
Il CRA è entrato in vigore il 10 dicembre 2024. L’applicazione degli obblighi avviene per fasi.
Obblighi di segnalazione
I fabbricanti interessati devono segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi che incidono sulla sicurezza dei prodotti.
Se questi obblighi ti riguardano, verifica ora responsabilità e procedure interne.
Principali obblighi CRA
Si applicano i principali obblighi su sicurezza del prodotto, processi e documentazione, secondo le disposizioni transitorie previste dal regolamento.
Individua gli interventi necessari e pianifica tempi e risorse per arrivare preparato.
Cosa ricevi con il CRA Quick Scope Check
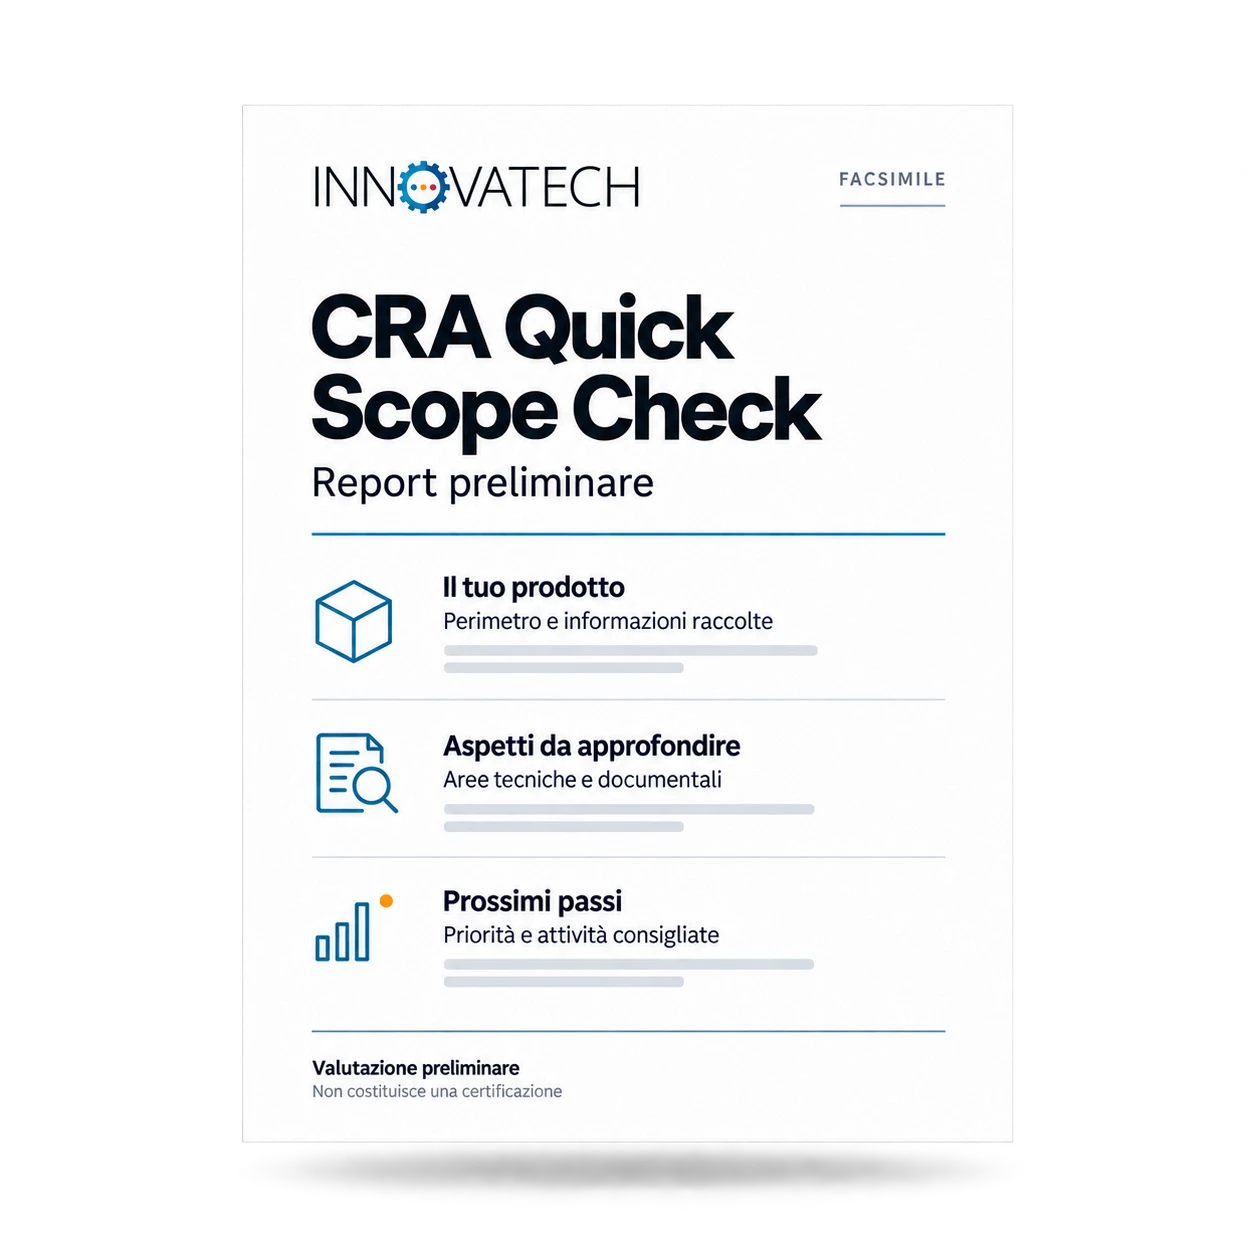
Un report gratuito, esaminato dal team cybersecurity di Innovatech, che ti aiuta a organizzare il confronto con sviluppo, qualità e direzione.
Il CRA riguarda il tuo prodotto?
Una prima valutazione dell’applicabilità del regolamento, con le informazioni ancora necessarie per chiarire la situazione del tuo prodotto.
Quali aspetti verificare?
Le aree tecniche e documentali da esaminare: componenti software, aggiornamenti, gestione delle vulnerabilità e documentazione disponibile.
Da dove iniziare?
I prossimi passi consigliati, da condividere con i responsabili di sviluppo, qualità e direzione per organizzare le attività.
Il check si basa sulle informazioni fornite.
Non comprende test sul prodotto e non attesta la conformità al CRA.
Come funziona
-
1
Descrivi il tuo prodotto
Compila il questionario indicando cosa fa il prodotto, come viene distribuito e quali componenti digitali utilizza.
-
2
Ricevi il report entro 24 ore
Il team cybersecurity esamina le risposte e ti invia il report via email entro 24 ore dall’invio del questionario.
-
3
Decidi come proseguire
Puoi confrontarti con il team sulle attività consigliate. Gli eventuali interventi successivi vengono definiti e concordati separatamente.
Check gratuito. Report via e-mail entro 24 ore.
Il supporto Innovatech per il tuo percorso CRA
Dopo il check, possiamo affiancarti nelle attività tecniche e documentali da definire in base al prodotto e al suo stato di sviluppo.
Analisi del prodotto e dei requisiti
Chiariamo l’ambito CRA e la classificazione del prodotto, confrontando la situazione attuale con i requisiti applicabili.
Verifiche di sicurezza
Esaminiamo firmware, applicazioni, API e servizi collegati, concordando le verifiche in funzione dell’architettura del prodotto.
Componenti software e aggiornamenti
Ti supportiamo sulla SBOM, la distinta dei componenti software, sulla gestione delle vulnerabilità e sui processi di aggiornamento sicuro.
Documentazione e piano di lavoro
Organizziamo le evidenze tecniche e definiamo le attività prioritarie in un piano condivisibile tra sviluppo, qualità e direzione.
Domande frequenti
Il CRA riguarda solo i dispositivi IoT?
No. Può riguardare anche software e componenti hardware o software commercializzati separatamente. Contano caratteristiche, connessioni, uso previsto ed eventuali esclusioni del prodotto.
Il CRA si applica anche a SaaS, cloud e API?
Non automaticamente. Occorre distinguere i servizi autonomi dalle soluzioni di elaborazione remota necessarie a svolgere una funzione di un prodotto con elementi digitali. La valutazione deve chiarire questa relazione.
Cosa cambia se il prodotto è già sul mercato?
Gli obblighi di segnalazione dell’articolo 14 si applicano anche ai prodotti in ambito CRA immessi sul mercato prima dell’11 dicembre 2027. Per gli altri obblighi contano le disposizioni transitorie, la data di immissione e le eventuali modifiche successive.
Se uso componenti open source, il CRA non si applica?
Usare componenti open source non esclude automaticamente il prodotto dal CRA. Il regolamento distingue diverse situazioni, tra cui il software libero e open source fornito al di fuori di un’attività commerciale. Vanno considerati il prodotto e il ruolo dei soggetti coinvolti.
Il Quick Scope Check rilascia una certificazione CRA?
No. Il report offre un primo orientamento. Non sostituisce la valutazione della conformità, la documentazione tecnica o un parere legale.
Dove posso leggere il testo del CRA in italiano?
Il testo ufficiale è il Regolamento (UE) 2024/2847, disponibile su EUR-Lex.